Un centro de datos, un único punto de fallo: lo que los drones, los ataques con IA y la caída de Yandex dicen sobre los riesgos de la centralización
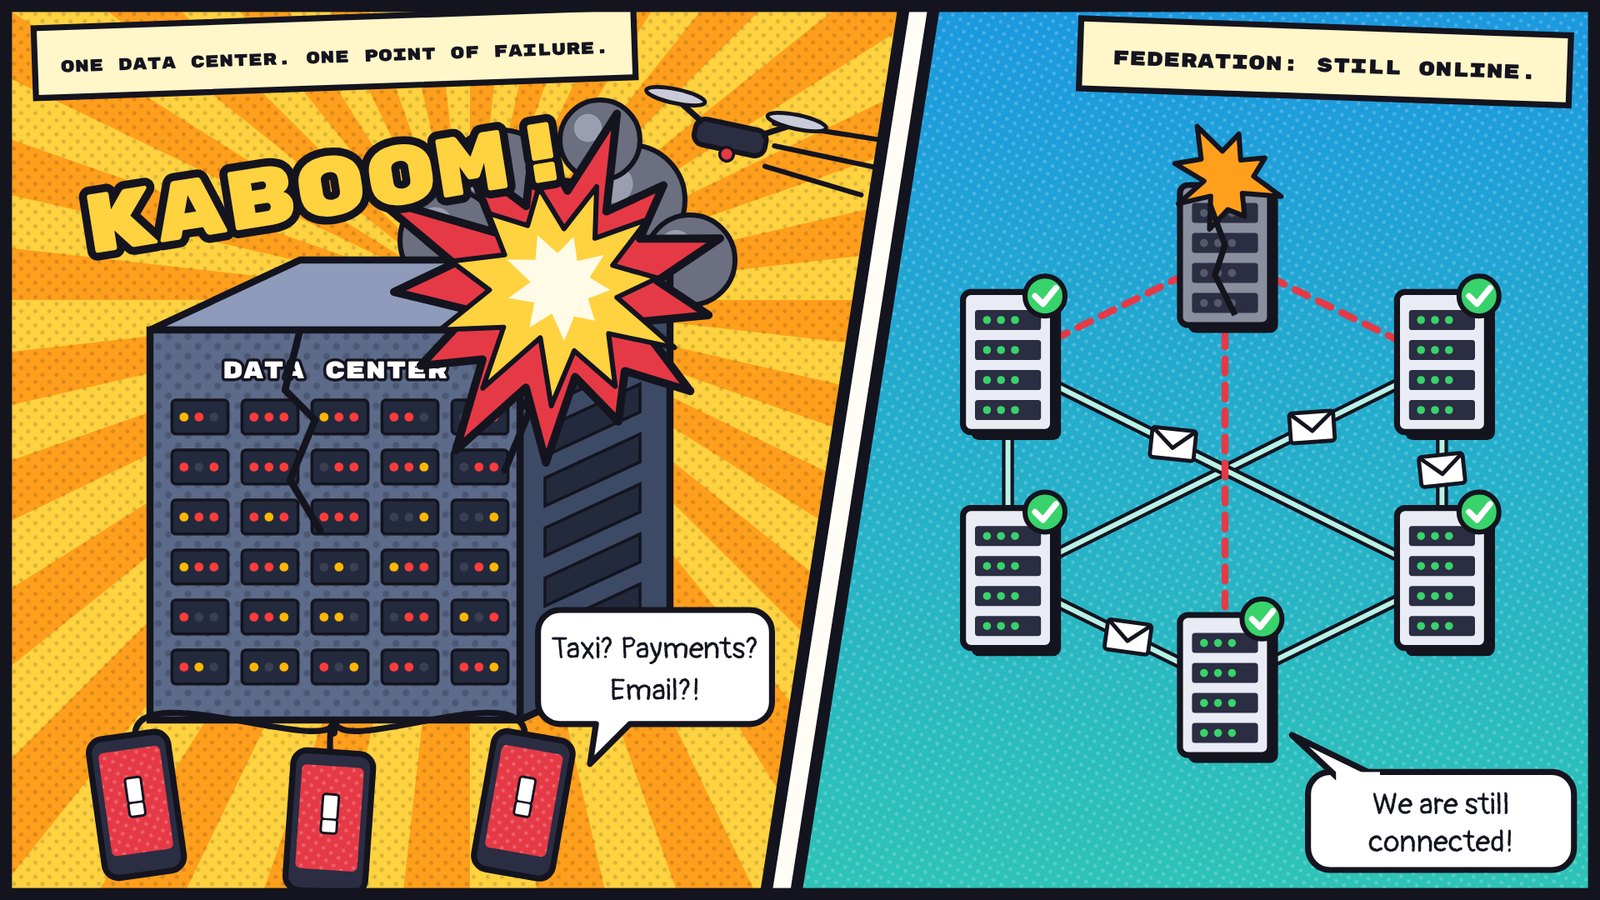
El domingo 11 de octubre, nadie en Almaty ni en otras ciudades de Kazajistán podía pedir un Yandex Taxi, y los repartidores se quedaron sin pedidos. Yandex Go informó de que sus servicios no estaban disponibles temporalmente y no supo decir cuándo volverían. Esa misma mañana dejaron de funcionar los taxis en Tashkent, y también hubo interrupciones en Kirguistán. La causa estaba a miles de kilómetros, en Rusia, donde ataques con drones habían dañado centros de datos de Yandex.
La empresa se apresuró a señalar que los datos personales de los usuarios kazajos se almacenan en servidores en Kazajistán. Los datos se quedaron en casa y, aun así, el servicio cayó. En palabras de la propia Yandex, “los problemas técnicos en uno de los componentes pueden afectar a la disponibilidad de los servicios en varios países”.
No es la primera historia de este tipo en el último año. En Corea del Sur, un incendio en un solo centro de datos gubernamental dejó fuera de servicio 647 servicios públicos. En Oriente Medio, los drones inutilizaron tres centros de datos de AWS, y parte de los datos de Baréin nunca se recuperó. Mientras tanto, los agentes de IA ya ejecutan ciberataques por su cuenta, y a los humanos les queda sobre todo supervisar.
Todos estos casos tienen la misma raíz: cuando mucho depende de un único punto, perderlo golpea a todos a la vez. A continuación analizamos qué ocurrió exactamente, por qué Europa está trasladando las comunicaciones gubernamentales a sistemas federados y qué puede aprender Kazajistán de ello.
Cuando la comodidad se convirtió en riesgo
Durante diez años, concentrarlo todo en un puñado de grandes centros de datos tuvo sentido. Era más barato y más fácil de gestionar, y ofrecía una capacidad que ninguna empresa podía construir por sí sola. Pero cuanta más gente depende de un mismo sitio, más duele cuando ese sitio falla.
En los últimos años, el modelo ha sumado nuevos problemas. Los centros de datos se han convertido en objetivos militares: la infraestructura que sostiene bancos, servicios públicos y telecomunicaciones sufre ataques con drones igual que las centrales eléctricas. Los atacantes disponen ahora de IA, de modo que un grupo pequeño puede buscar puntos débiles en decenas de organizaciones a la vez. Y las dependencias se han vuelto casi invisibles. A menudo una empresa no sabe que su mensajería, su CRM y su servicio de pagos funcionan en la misma región del mismo proveedor. Lo descubre el día en que ese proveedor cae.
Una copia de seguridad en el mismo edificio, o con el mismo proveedor, no protege contra nada de esto.
Incendios, drones y cables
No hace falta hackear un servicio digital para detenerlo. Basta con cortar la electricidad, la refrigeración o la conectividad de sus servidores. Esto es lo que ha ocurrido en los últimos años.
| Cuándo | Qué ocurrió | Cómo terminó |
|---|---|---|
| Marzo de 2026 | Drones atacaron dos centros de datos de AWS en los EAU y uno en Baréin | Largas interrupciones de servicios en la nube. En septiembre, AWS reconoció que los datos almacenados solo en Baréin no podían recuperarse |
| Septiembre de 2025 | Se incendiaron baterías de iones de litio en el centro de datos gubernamental NIRS de Daejeon (Corea del Sur) | 647 servicios públicos paralizados y 96 sistemas destruidos. Un sistema de almacenamiento de 858 TB utilizado por los funcionarios no tenía copia de seguridad |
| Septiembre de 2025 | Se cortaron varios cables submarinos en el mar Rojo | Aumentó la latencia de Microsoft Azure entre Asia y Europa, y hubo interrupciones de internet en Asia y Oriente Medio |
| Octubre de 2022 | Incendio en el centro de datos de SK C&C en Pangyo (Corea del Sur) | KakaoTalk (unos 53 millones de usuarios) y algunos servicios de Naver estuvieron caídos durante varias horas |
En todos estos casos existía una copia de seguridad, solo que no donde hacía falta. En Corea, alrededor del 40 % de los 1600 sistemas gubernamentales funcionaban en un único emplazamiento sin réplica, y la recuperación se prolongó durante semanas. En Baréin, los únicos clientes de AWS que conservaron sus datos fueron los que ya guardaban copias en otras regiones.
La IA del lado de los atacantes
A mediados de septiembre de 2025, Anthropic descubrió una campaña de ciberespionaje en la que un agente de IA hizo la mayor parte del trabajo. Buscaba vulnerabilidades, escribía exploits y recopilaba contraseñas por su cuenta. Según los cálculos de la empresa, el agente ejecutó el 80–90 % de las acciones tácticas, y los humanos solo intervinieron en momentos clave. Unas 30 organizaciones fueron objetivo del ataque, desde corporaciones tecnológicas y bancos hasta organismos gubernamentales, y en varios casos la intrusión tuvo éxito.
Es una mala noticia para los sistemas centralizados. Encontrar una vía de entrada en un gran proveedor se ha vuelto más barato y más rápido, mientras que la recompensa sigue siendo la misma: acceso a todos sus clientes a la vez. Un agente trabaja día y noche y contra muchos objetivos en paralelo, así que las defensas ajustadas al ritmo humano detectan el ataque más tarde. Los objetivos prioritarios pasan a ser los puntos de control: cuentas de administrador, consolas en la nube, sistemas de inicio de sesión único. Cuanto más depende de ellos, más cara resulta una sola brecha.
Los defensores también usan IA, y les ayuda. Pero si todo el sistema descansa en un único punto, un solo ataque exitoso sigue bastando.
Cuando todo falla sin que haya ataque
Ni siquiera hace falta mala intención. Las dos mayores caídas de los últimos años empezaron con errores técnicos corrientes.
En julio de 2024, una actualización defectuosa del software de seguridad de CrowdStrike dejó inutilizados unos 8,5 millones de equipos con Windows. Es menos del uno por ciento de todas esas máquinas y, sin embargo, aerolíneas, bancos, ferrocarriles y comercios se paralizaron. Es decir, justo las organizaciones que gestionan sus equipos de forma centralizada a través de un único proveedor.
En octubre de 2025, en la región más popular de AWS, us-east-1, un error poco común en la automatización del DNS dejó sin dirección a la base de datos DynamoDB. A continuación fallaron los lanzamientos de servidores, las funciones Lambda y los balanceadores de carga. Algunos clientes tuvieron problemas durante hasta 15 horas.
En ambos casos, las víctimas no habían hecho nada mal. Simplemente dependían de un proveedor o de una región y no podían cambiar con rapidez. Si los errores fortuitos pueden causar tanto daño, cabe esperar que un ataque deliberado contra ese mismo punto cause al menos el mismo.
La caída de Yandex: 11 y 12 de octubre de 2026
Mientras preparábamos este artículo, apareció un ejemplo mucho más cercano. El 11 y el 12 de octubre dejó de funcionar casi todo el ecosistema de Yandex: Taxi, Food, Alice, Kinopoisk, Yandex Pay y algunas funciones de Yandex 360. El comunicado de la empresa fue escueto: “La infraestructura de nuestros centros de datos ha sufrido daños”. Tras un ataque con drones, un centro de datos de la región de Vladímir entró en apagado de emergencia. Poco antes habían sido alcanzadas instalaciones en las regiones de Kaluga y Riazán, y el 8 de octubre Yandex Cloud informó de problemas de suministro eléctrico en una de sus zonas de disponibilidad.
En Yandex, los pagos, los taxis, el reparto a domicilio, el correo y el almacenamiento de archivos comparten infraestructura, así que fallaron a la vez. Solo Yandex Pay y Yandex Go acumularon unas 7500 quejas en un día en un único portal de seguimiento de fallos. Empresas externas también tuvieron problemas y los atribuyeron a una caída de un socio de infraestructura. Los servicios se restablecieron uno a uno, empezando por los más utilizados. Por la tarde volvían a funcionar el buscador, los mapas, Taxi y el correo, pero nunca se dio un plazo para restablecer el servicio de pagos.
Una caída sin fronteras
Para Asia Central, lo esencial de esta historia es otra cosa: una caída en un país detuvo los servicios en sus vecinos. Yandex Uzbekistán explicó que sus servicios funcionan sobre una infraestructura distribuida. Cuando un país sufre un fallo, la carga se desplaza a otras regiones y allí también empiezan los errores. Uzbekistán, Kazajistán y Kirguistán se vieron afectados. En Tashkent, los pasajeros no veían ni coches ni precios, los conductores no podían abrir Yandex Pro, y la navegación y el seguimiento de autobuses dejaron de funcionar. Izzat Shukurov, director de Yandex Uzbekistán, pidió disculpas a los usuarios y prometió resolver por separado los pagos y las liquidaciones.
Esto muestra con claridad en qué se diferencia un sistema distribuido de uno federado. Los servidores de Yandex están en distintos lugares, pero se gestionan como un todo. Por eso un problema en un eslabón se extendió a países donde no había habido ningún ataque.
Unos días antes, del 8 al 10 de octubre, Uzum Market, el mayor marketplace de Uzbekistán, estuvo caído durante más de un día. No se podían hacer pedidos, el panel de vendedores no cargaba y los almacenes y puntos de recogida estaban parados. La propia empresa atribuyó la caída a pruebas de nueva infraestructura antes de la temporada alta. Los medios locales repararon en que las fechas coincidían con el incidente de Yandex Cloud, pero Uzum nunca confirmó que use infraestructura de Yandex, así que no puede afirmarse una relación directa. El precio de la interrupción, en cambio, está claro. La empresa tuvo que ampliar el plazo de almacenamiento de pedidos, repartir códigos promocionales entre los compradores, eximir a los vendedores de las tarifas logísticas hasta final de mes y compensar a los propietarios de puntos de recogida por el lucro cesante.
Lo que plantea una pregunta a cada empresa de Kazajistán. Si mañana cae el servicio por el que pasan sus conversaciones de trabajo, ¿cómo va a reunir a su gente?
Federación: lo que eligió Europa
De todas las capas de la infraestructura, las comunicaciones quizá sean la más sensible. Se puede pasar un día sin taxi. No se puede atravesar una crisis sin el canal que el equipo usa para coordinarse.
Cómo funciona
En un servicio centralizado, todos los usuarios de todas las organizaciones viven en una sola plataforma propiedad de una sola empresa. En un sistema federado, cada organización tiene su propio servidor, sus propios datos y sus propias reglas. Los servidores intercambian mensajes mediante un protocolo común, y solo con aquellos en los que confían. El correo electrónico funciona así desde hace décadas: si se cae el servidor de correo de alguien, el correo sigue circulando en todos los demás.
| Servicio centralizado | Sistema federado | |
|---|---|---|
| Ataque al centro de datos del proveedor | Todos los clientes caen a la vez | Cae un nodo, los demás siguen funcionando |
| Brecha en un servidor | Expone los datos de todos los clientes | Expone los datos de una organización |
| Dónde están los datos | En el proveedor, bajo su jurisdicción | En cada organización, dentro de su propio perímetro |
| Comunicación con socios | Todos tienen que estar en el mismo servicio | Mediante conexiones de confianza entre servidores |
| Cambio de proveedor | Toda la organización tiene que migrar | Se sustituye el nodo, las conexiones se mantienen |
La federación tiene su precio. Es más difícil de construir, y alguien tiene que ocuparse de cada nodo: la propia organización o su integrador. A cambio, una sola caída o un solo ataque ya no puede detener a todos a la vez.
Qué está haciendo Europa
En los dos últimos años, la comunicación federada en la UE ha dejado de ser un experimento.
En febrero de 2026, la Comisión Europea confirmó que preparaba un sistema de comunicación interna basado en el protocolo abierto Matrix como canal de respaldo. La conexión con el Parlamento Europeo ya funciona. Ya en junio, en su Comunicación sobre soberanía tecnológica (COM(2026) 503), la Comisión describe la plataforma como puesta en marcha y afirma sin rodeos que el entorno digital europeo debe ser “interoperable, portátil y basado en estándares abiertos”.
Algunos países llegaron antes. La mensajería gubernamental francesa Tchap conecta ministerios y tiene más de 300 000 usuarios. En Alemania, el mismo protocolo sustenta BwMessenger, de la Bundeswehr (más de 100 000 usuarios activos), y TI-Messenger, que utilizan decenas de miles de organizaciones sanitarias independientes para comunicarse. En marzo de 2026, Bélgica lanzó BEAM para funcionarios y militares, y prevé conectar con el tiempo a hasta 750 000 personas. La OTAN está probando el mismo enfoque en su proyecto NICE2 como sustituto de las aplicaciones de mensajería de consumo.
Los motivos de los europeos son totalmente prácticos. No quieren depender de un solo proveedor ni de una sola jurisdicción, quieren mantener sus datos en casa y quieren comunicarse libremente entre organismos y países. Matthew Hodgson, cofundador de Matrix, lo resumió así: la soberanía digital “ha pasado de ser un objetivo ideológico a una necesidad concreta y repentina”.
Qué significa esto para Kazajistán
La federación encaja bien con los requisitos de localización de datos de Kazajistán. Los datos de cada organización permanecen en sus propios servidores dentro del país, pero no se concentran en un único centro de datos nacional. Ministerios, empresas nacionales, bancos y contratistas se comunican directamente, mientras cada uno gestiona su propio nodo. Los socios de países vecinos pueden conectarse mediante enlaces de confianza sin entregar la correspondencia a la nube de otro.
En nuestra región ya existen soluciones de este tipo. Un ejemplo es aXtura, que desarrolla nuestro equipo: una plataforma corporativa con mensajería, llamadas, videoconferencias y servicios internos. La respaldan la finlandesa Astrokvantit Oy y la kazaja Astrokvanta LLP, participante de Astana Hub, y lanzamos la versión 1.0 en 2026. Así abordamos el problema.
La plataforma puede instalarse íntegramente en los servidores del propio cliente, en su país y bajo su control. Para grandes empresas con decenas de miles de empleados, la instalación se despliega en una configuración resistente a desastres: los servidores están en varios emplazamientos y, si algunos fallan por un incendio, un corte de electricidad o un ataque con drones, la comunicación dentro de la empresa sigue funcionando. aXtura se conecta con socios, contratistas y organismos públicos mediante federación. Cada parte tiene su propia instalación, sus propias reglas y derechos de acceso, y un fallo o una brecha en un nodo no afecta a los demás. También puede conectarse con sistemas compatibles de países vecinos.
Pero no se trata de nuestro producto ni del de nadie. Europa ya ha aceptado el principio en sí: las comunicaciones de trabajo de una organización no deben depender de un dron sobre el centro de datos de otro ni de un error en la automatización de otro.
Qué hacer
No hace falta abandonar la nube. El objetivo es más modesto: organizarse de modo que perder un emplazamiento, un proveedor o una cuenta de administrador no detenga el negocio.
- Trace un mapa de sus dependencias. Averigüe en qué proveedor, en qué región y en qué emplazamiento funciona cada sistema importante. A menudo resulta que el correo, la mensajería y el sistema contable están en el mismo centro de datos.
- Guarde copias en otro lugar y compruebe que realmente puede restaurarlas. Una copia debe estar en otro emplazamiento, idealmente con otro proveedor, y al menos una versión debe estar protegida contra modificaciones o directamente desconectada. Esos 858 TB de Corea se quedaron sin copia precisamente porque había “demasiados”.
- Reparta los sistemas críticos entre distintas ciudades. Necesita al menos dos emplazamientos con replicación y una conmutación por error ensayada. Si nunca ha pasado realmente al sistema de respaldo, lo más probable es que le falle en una emergencia real.
- Elija una arquitectura federada para las comunicaciones. Un nodo para cada organización y conexiones de confianza con los socios, como se describe más arriba.
- Elimine el punto único de control. Divida los privilegios de administrador, introduzca llaves de hardware para el inicio de sesión y segmente la red. Incorpore la IA a la supervisión: ninguna persona que trabaje de forma manual puede seguir el ritmo de un ataque que avanza a velocidad de máquina.
- Decida de antemano cómo operará en modo de emergencia. Qué funciones deben sobrevivir sin el centro de datos principal y qué canal usará el equipo para comunicarse si todo cae. Ese canal no debe depender de la misma infraestructura.
Qué significa esto para Kazajistán y Asia Central
Kazajistán ya exige que los datos personales se almacenen dentro del país (Ley de Datos Personales n.º 94-V (artículo 12)), y los sistemas gubernamentales y críticos están sujetos a disposiciones específicas de la Ley de Informatización. En 2025–2026 se aprobaron el Código Digital y la Ley de Inteligencia Artificial. Ahora se debate un proyecto que permitiría a los organismos públicos pasar a la nube según el principio Cloud First, siempre que las claves de cifrado permanezcan en Kazajistán.
La localización responde a la pregunta de qué leyes se aplican a los datos. Si los datos sobreviven a una caída es otra cuestión. Si todos los datos de un país están físicamente en unos pocos grandes centros de datos, el riesgo no hace más que concentrarse. Es exactamente la historia coreana: todo se guardaba en casa, pero en un solo edificio. La caída de Yandex mostró la otra cara: los datos de los usuarios kazajos estaban en Kazajistán, pero el servicio en sí dependía de centros de datos de otro país.
De ahí se desprenden algunas conclusiones prácticas. Mantener los datos en el país no significa mantenerlos en un solo lugar: un emplazamiento de respaldo en Almaty para un sistema en Astaná, y viceversa, debería convertirse en la norma. El tránsito también importa: buena parte del tráfico de la región pasa por un número reducido de rutas troncales, y el daño a un solo cable puede dejar sin acceso a servicios extranjeros aunque los propios centros de datos estén intactos. La caída de Yandex añadió otro escenario: un servicio que se usa aquí puede fallar por un incidente en otro país. Por último, la resiliencia puede incorporarse a la contratación. Los clientes gubernamentales y cuasigubernamentales tienen derecho a exigir en sus especificaciones técnicas un plan de recuperación probado, el almacenamiento separado de las copias de seguridad y la opción de instalación en servidores propios.
Asia Central está construyendo su infraestructura digital más tarde que muchos, y eso tiene una ventaja. Puede diseñarla distribuida desde el principio, en lugar de reconstruirla tras una gran catástrofe, como tuvo que hacer Corea.
Fuentes
- Drone Strikes Damage Amazon Data Centers in the UAE and Bahrain, Bloomberg Tax, marzo de 2026
- Amazon says unable to reactivate UAE, Bahrain data centers, septiembre de 2026
- South Korea data centre fire halts 647 government services, BEST Magazine, octubre de 2025
- Microsoft Azure services see major disruption after Red Sea cables cut, TechRadar, septiembre de 2025
- Data center fire disrupts services at South Korean tech giants Kakao, Naver, Data Center Knowledge, octubre de 2022
- Disrupting the first reported AI-orchestrated cyber espionage campaign, Anthropic, noviembre de 2025
- Microsoft says 8.5M Windows devices were affected by CrowdStrike outage, TechCrunch, julio de 2024
- AWS DynamoDB outage postmortem, InfoQ, noviembre de 2025
- Data Localization in Kazakhstan: Issue Brief, AmCham Kazakhstan, mayo de 2026
- Major outage at Yandex (en ruso), NGS, 12 de octubre de 2026
- EU Backs Open Source Matrix For Secure Internal Communications, Open Source For You, febrero de 2026
- Communication on European Tech Sovereignty, COM(2026) 503, European Commission, 3 de junio de 2026
- European governments opt for open source alternatives to Big Tech encrypted communications, Computer Weekly
- Belgium rolls out Matrix-based messaging app for government, Resilience Media, marzo de 2026
- “We have faced a serious outage”: head of Yandex Uzbekistan on service disruptions (en ruso), Spot, 12 de octubre de 2026
- Uzum Market outage coincided with a major Yandex Cloud incident (en ruso), Podrobno.uz, 8 de octubre de 2026
- Uzum Market reports services restored (en ruso), Gazeta.uz, 10 de octubre de 2026
- Yandex taxi and courier services stop working in Kazakhstan (en ruso), Tengrinews, 11 de octubre de 2026
Publicado originalmente en el blog de Astana Hub el 12 de octubre de 2026.