Yksi datakeskus, yksi vikapiste: mitä droonit, tekoälyhyökkäykset ja Yandexin katkos kertovat keskittämisen riskeistä
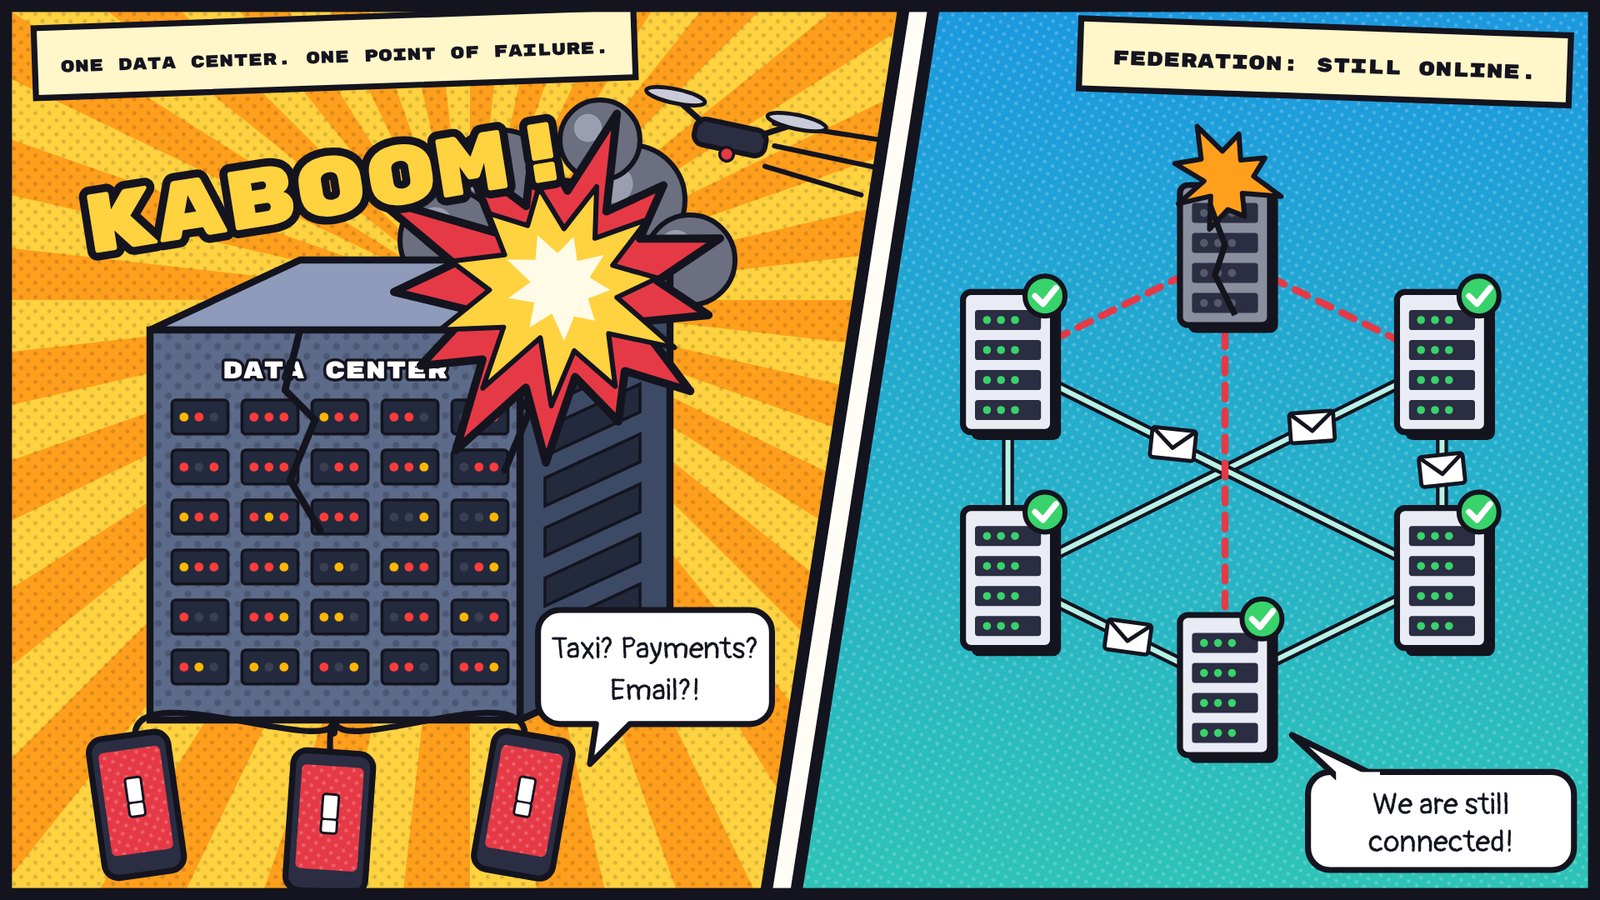
Sunnuntaina 11. lokakuuta kukaan Almatyssa tai muissa Kazakstanin kaupungeissa ei pystynyt tilaamaan Yandex-taksia, ja lähetit jäivät ilman tilauksia. Yandex Go ilmoitti palveluidensa olevan tilapäisesti poissa käytöstä eikä osannut sanoa, milloin ne palaisivat. Samana aamuna taksit lakkasivat toimimasta Tashkentissa, ja häiriöitä esiintyi myös Kirgisiassa. Syy oli tuhansien kilometrien päässä Venäjällä, jossa drooni-iskut olivat vaurioittaneet Yandexin datakeskuksia.
Yhtiö kiirehti korostamaan, että kazakstanilaisten käyttäjien henkilötiedot on tallennettu Kazakstanissa sijaitseville palvelimille. Tiedot pysyivät kotimaassa, ja palvelu kaatui silti. Yandexin omin sanoin ”yhden komponentin tekniset ongelmat voivat vaikuttaa palveluiden saatavuuteen useissa maissa”.
Tämä ei ole kuluneen vuoden ainoa tapaus laatuaan. Etelä-Koreassa tulipalo yhdessä valtion datakeskuksessa kaatoi 647 julkista palvelua. Lähi-idässä droonit lamauttivat kolme AWS:n datakeskusta, eikä osaa Bahrainin tiedoista saatu koskaan palautettua. Samaan aikaan tekoälyagentit toteuttavat jo kyberhyökkäyksiä itsenäisesti, ja ihmisille jää lähinnä valvojan rooli.
Kaikilla näillä tapauksilla on sama juuri: kun paljon riippuu yhdestä pisteestä, sen menettäminen osuu kaikkiin kerralla. Seuraavassa käymme läpi, mitä tarkalleen tapahtui, miksi Eurooppa siirtää viranomaisviestintää federoituihin järjestelmiin ja mitä Kazakstan voi siitä ottaa opiksi.
Kun mukavuudesta tuli riski
Kymmenen vuoden ajan kaiken keskittäminen muutamaan suureen datakeskukseen oli järkevää. Se oli halvempaa ja helpompaa hallita, ja se tarjosi kapasiteettia, jota yksikään yritys ei olisi pystynyt rakentamaan omin voimin. Mitä useampi kuitenkin nojaa yhteen sijaintiin, sitä kovemmin sen vikaantuminen sattuu.
Viime vuosina malliin on tullut uusia ongelmia. Datakeskuksista on tullut sotilaallisia kohteita: pankkien, julkisten palveluiden ja teleyhtiöiden taustalla olevaan infrastruktuuriin iskeytyy drooneja aivan kuten voimalaitoksiin. Hyökkääjillä on nyt käytössään tekoäly, joten pieni ryhmä voi etsiä heikkoja kohtia kymmenistä organisaatioista samanaikaisesti. Lisäksi riippuvuuksista on tullut lähes näkymättömiä. Yritys ei usein tiedä, että sen pikaviestin, CRM-järjestelmä ja maksupalvelu toimivat kaikki saman palveluntarjoajan samalla alueella. Se saa sen selville sinä päivänä, kun palveluntarjoaja kaatuu.
Varmuuskopio samassa rakennuksessa tai saman palveluntarjoajan luona ei suojaa mitään näistä vastaan.
Tulipalot, droonit ja kaapelit
Digitaalista palvelua ei tarvitse murtaa sen pysäyttämiseksi. Riittää, että sen palvelimilta katkaistaan sähkö, jäähdytys tai tietoliikenneyhteydet. Tältä se on näyttänyt viime vuosina.
| Milloin | Mitä tapahtui | Miten kävi |
|---|---|---|
| Maaliskuu 2026 | Droonit iskivät kahteen AWS:n datakeskukseen Arabiemiirikunnissa ja yhteen Bahrainissa | Pitkät pilvipalvelukatkot. Syyskuussa AWS myönsi, ettei pelkästään Bahrainissa säilytettyjä tietoja voitu palauttaa |
| Syyskuu 2025 | Litiumioniakut syttyivät palamaan valtion NIRS-datakeskuksessa Daejeonissa (Etelä-Korea) | 647 julkista palvelua pysähtyi ja 96 järjestelmää tuhoutui. Virkamiesten käyttämällä 858 teratavun tallennusjärjestelmällä ei ollut varmuuskopiota |
| Syyskuu 2025 | Punaisellamerellä katkaistiin useita merenalaisia kaapeleita | Microsoft Azuren viiveet Aasian ja Euroopan välillä kasvoivat, ja internethäiriöitä esiintyi Aasiassa ja Lähi-idässä |
| Lokakuu 2022 | Tulipalo SK C&C:n datakeskuksessa Pangyossa (Etelä-Korea) | KakaoTalk (noin 53 miljoonaa käyttäjää) ja osa Naverin palveluista oli poissa käytöstä useita tunteja |
Jokaisessa näistä tapauksista varmuuskopio oli olemassa, mutta ei siellä, missä sitä tarvittiin. Koreassa noin 40 % valtion 1 600 järjestelmästä toimi yhdessä sijainnissa ilman peilausta, ja palautus venyi viikkoihin. Bahrainissa tietonsa säilyttivät vain ne AWS:n asiakkaat, jotka olivat jo tallentaneet kopiot muille alueille.
Tekoäly hyökkääjien puolella
Syyskuun puolivälissä 2025 Anthropic paljasti kybervakoilukampanjan, jossa tekoälyagentti teki suurimman osan työstä. Se etsi haavoittuvuuksia, kirjoitti hyökkäyskoodia ja keräsi salasanoja itsenäisesti. Yhtiön arvion mukaan agentti suoritti 80–90 % taktisista toimista, ja ihmiset puuttuivat asiaan vain ratkaisevilla hetkillä. Kohteena oli noin 30 organisaatiota teknologiayhtiöistä ja pankeista valtion virastoihin, ja useassa tapauksessa tunkeutuminen onnistui.
Tämä on huono uutinen keskitetyille järjestelmille. Tien löytäminen suuren palveluntarjoajan järjestelmiin on halventunut ja nopeutunut, mutta saalis on sama kuin ennenkin: pääsy kaikkiin sen asiakkaisiin kerralla. Agentti työskentelee vuorokauden ympäri ja monia kohteita vastaan rinnakkain, joten ihmisen tahtiin viritetty puolustus havaitsee hyökkäyksen myöhemmin. Pääkohteiksi nousevat hallintapisteet: ylläpitäjätilit, pilvikonsolit ja kertakirjautumisjärjestelmät. Mitä enemmän niistä riippuu, sitä kalliimmaksi yksi murto tulee.
Puolustajatkin käyttävät tekoälyä, ja siitä on apua. Jos koko järjestelmä kuitenkin nojaa yhteen pisteeseen, yksi onnistunut hyökkäys riittää yhä.
Kun asiat hajoavat ilman hyökkäystäkin
Pahantahtoisuutta ei edes tarvita. Viime vuosien kaksi suurinta katkosta alkoivat tavallisista teknisistä virheistä.
Heinäkuussa 2024 CrowdStriken tietoturvaohjelmiston virheellinen päivitys lamautti noin 8,5 miljoonaa Windows-tietokonetta. Se on alle prosentti kaikista tällaisista koneista, mutta silti lentoyhtiöt, pankit, rautatiet ja vähittäiskauppa pysähtyivät. Toisin sanoen juuri ne organisaatiot, jotka hallitsevat laitekantaansa keskitetysti yhden toimittajan kautta.
Lokakuussa 2025 AWS:n suosituimmalla alueella us-east-1:llä harvinainen DNS-automaation bugi jätti DynamoDB-tietokannan ilman osoitetta. Sen seurauksena palvelinten käynnistykset, Lambda-funktiot ja kuormantasaajat pettivät. Osalla asiakkaista ongelmat jatkuivat jopa 15 tuntia.
Kummassakaan tapauksessa uhrit eivät olleet tehneet mitään väärin. He olivat vain riippuvaisia yhdestä toimittajasta tai yhdestä alueesta eivätkä pystyneet vaihtamaan nopeasti. Jos satunnaiset virheet voivat aiheuttaa näin paljon vahinkoa, samaan pisteeseen kohdistuvan tahallisen hyökkäyksen voi odottaa aiheuttavan vähintään yhtä paljon.
Yandexin katkos 11.–12. lokakuuta 2026
Kun työstimme tätä artikkelia, esimerkki osui paljon lähemmäs. Lokakuun 11.–12. päivänä lähes koko Yandexin ekosysteemi lakkasi toimimasta: Taxi, Food, Alice, Kinopoisk, Yandex Pay ja osa Yandex 360:n toiminnoista. Yhtiön tiedote oli lyhyt: ”Datakeskustemme infrastruktuuri on vaurioitunut.” Drooni-iskun jälkeen Vladimirin alueella sijaitseva datakeskus siirtyi hätäalasajoon. Vähän aiemmin iskut olivat osuneet Kalugan ja Rjazanin alueiden sijainteihin, ja 8. lokakuuta Yandex Cloud ilmoitti sähköongelmista yhdellä saatavuusvyöhykkeistään.
Yandexilla maksut, taksit, kotiinkuljetukset, sähköposti ja tiedostojen tallennus toimivat kaikki yhteisellä infrastruktuurilla, joten ne kaatuivat yhdessä. Pelkästään Yandex Paysta ja Yandex Gosta tehtiin vuorokauden aikana noin 7 500 vikailmoitusta yhdellä seurantasivustolla. Myös ulkopuolisilla yrityksillä oli ongelmia, ja ne kertoivat syyksi infrastruktuurikumppaninsa katkoksen. Palvelut palautettiin yksi kerrallaan käytetyimmistä alkaen. Iltaan mennessä haku, kartat, taksipalvelu ja sähköposti toimivat taas, mutta maksupalvelun palauttamiselle ei koskaan annettu aikataulua.
Katkos, joka ei tunne rajoja
Keski-Aasian kannalta tarinan tärkein asia on toinen: yhden maan katkos pysäytti palvelut naapurimaissa. Yandex Uzbekistan selitti, että sen palvelut toimivat hajautetulla infrastruktuurilla. Kun yhdessä maassa ilmenee vika, kuorma siirtyy muille alueille, ja virheitä alkaa ilmetä myös niissä. Ongelmat koskivat Uzbekistania, Kazakstania ja Kirgisiaa. Tashkentissa matkustajat eivät nähneet autoja eivätkä hintoja, kuljettajat eivät saaneet Yandex Pro -sovellusta auki, eikä navigointi tai bussien seuranta toiminut. Yandex Uzbekistanin johtaja Izzat Shukurov pyysi käyttäjiltä anteeksi ja lupasi selvittää maksut ja tilitykset erikseen.
Tämä näyttää selvästi, miten hajautettu järjestelmä eroaa federoidusta. Yandexin palvelimet sijaitsevat eri paikoissa, mutta niitä hallitaan yhtenä kokonaisuutena. Siksi yhden lenkin ongelma vyöryi maihin, joissa mitään hyökkäystä ei ollut tapahtunut.
Muutamaa päivää aiemmin, 8.–10. lokakuuta, Uzbekistanin suurin verkkokauppapaikka Uzum Market oli poissa käytöstä yli vuorokauden. Tilauksia ei voinut tehdä, myyjien hallintapaneeli ei latautunut, ja varastot ja noutopisteet seisoivat. Yhtiö itse kertoi katkoksen johtuneen uuden infrastruktuurin testauksesta ennen sesonkihuippua. Paikallinen media huomasi ajoituksen osuneen yksiin Yandex Cloudin häiriön kanssa, mutta Uzum ei koskaan vahvistanut käyttävänsä Yandexin infrastruktuuria, joten suoraa yhteyttä ei voi väittää. Käyttökatkon hinta on joka tapauksessa selvä. Yhtiön oli pidennettävä tilausten säilytysaikaa, jaettava ostajille alennuskoodeja, luovuttava myyjien logistiikkamaksuista kuun loppuun asti ja korvattava noutopisteiden omistajille menetetyt tuotot.
Tästä herää kysymys jokaiselle kazakstanilaiselle yritykselle. Jos palvelu, jonka kautta työkeskustelunne kulkevat, kaatuu huomenna, miten saatte väkenne koolle?
Federaatio: Euroopan valinta
Infrastruktuurin kaikista kerroksista viestintä saattaa olla herkin. Päivän pärjää ilman taksia. Kriisistä ei selviä ilman kanavaa, jonka kautta tiimi koordinoi toimintaansa.
Näin se toimii
Keskitetyssä palvelussa kaikkien organisaatioiden kaikki käyttäjät ovat samalla alustalla, jonka omistaa yksi yritys. Federoidussa järjestelmässä jokaisella organisaatiolla on oma palvelimensa, omat tietonsa ja omat sääntönsä. Palvelimet vaihtavat viestejä yhteisen protokollan kautta ja vain niiden kanssa, joihin ne luottavat. Sähköposti on toiminut näin vuosikymmeniä: jos jonkun postipalvelin kaatuu, posti kulkee kaikkialla muualla normaalisti.
| Keskitetty palvelu | Federoitu järjestelmä | |
|---|---|---|
| Isku palveluntarjoajan datakeskukseen | Kaikki asiakkaat kaatuvat kerralla | Yksi solmu kaatuu, muut jatkavat toimintaa |
| Palvelimeen murtautuminen | Paljastaa kaikkien asiakkaiden tiedot | Paljastaa yhden organisaation tiedot |
| Missä tiedot sijaitsevat | Palveluntarjoajalla, sen lainkäyttövallan alaisuudessa | Kullakin organisaatiolla, sen oman suojauskehän sisällä |
| Viestintä kumppaneiden kanssa | Kaikkien on oltava samassa palvelussa | Palvelinten välisten luotettujen yhteyksien kautta |
| Toimittajan vaihtaminen | Koko organisaation on siirryttävä | Solmu vaihdetaan, yhteydet säilyvät |
Federaatiolla on hintansa. Sen rakentaminen on vaativampaa, ja jonkun on huolehdittava jokaisesta solmusta: organisaation itsensä tai sen integraattorin. Vastineeksi yksittäinen katkos tai hyökkäys ei enää voi pysäyttää kaikkia kerralla.
Mitä Eurooppa tekee
Kahden viime vuoden aikana federoitu viestintä on EU:ssa lakannut olemasta kokeilu.
Helmikuussa 2026 Euroopan komissio vahvisti valmistelevansa avoimeen Matrix-protokollaan perustuvaa sisäistä viestintäjärjestelmää varakanavaksi. Yhteys Euroopan parlamenttiin on jo toiminnassa. Kesäkuussa julkaistussa teknologista suvereniteettia käsittelevässä tiedonannossaan (COM(2026) 503) komissio kuvaa alustan jo käyttöön otetuksi ja toteaa suoraan, että Euroopan digitaalisen ympäristön on oltava ”yhteentoimiva, siirrettävä ja avoimiin standardeihin perustuva”.
Jotkin maat ehtivät ensin. Ranskan valtionhallinnon pikaviestin Tchap yhdistää ministeriöt, ja sillä on yli 300 000 käyttäjää. Saksassa samaa protokollaa käyttävät Bundeswehrin BwMessenger (yli 100 000 aktiivista käyttäjää) ja TI-Messenger, jonka avulla kymmenet tuhannet itsenäiset terveydenhuollon organisaatiot viestivät keskenään. Maaliskuussa 2026 Belgia otti käyttöön BEAMin virkamiehille ja sotilaille ja odottaa liittävänsä siihen lopulta jopa 750 000 ihmistä. Nato testaa samaa lähestymistapaa NICE2-hankkeessaan kuluttajapikaviestimien korvaajana.
Eurooppalaisten motiivit ovat täysin käytännöllisiä. He eivät halua olla riippuvaisia yhdestä toimittajasta ja yhdestä lainkäyttöalueesta, he haluavat pitää tietonsa kotimaassa ja he haluavat viestiä vapaasti virastojen ja maiden välillä. Matrixin perustajiin kuuluva Matthew Hodgson tiivisti asian näin: digitaalinen suvereniteetti ”on muuttunut ideologisesta tavoitteesta äkilliseksi konkreettiseksi tarpeeksi”.
Mitä tämä tarkoittaa Kazakstanille
Federaatio sopii hyvin yhteen Kazakstanin tietojen lokalisointivaatimusten kanssa. Kunkin organisaation tiedot pysyvät sen omilla palvelimilla maan sisällä, mutta niitä ei koota yhteen kansalliseen datakeskukseen. Ministeriöt, kansalliset yhtiöt, pankit ja urakoitsijat viestivät suoraan keskenään, ja kukin ylläpitää omaa solmuaan. Naapurimaiden kumppanit voidaan liittää luotettujen yhteyksien kautta luovuttamatta kirjeenvaihtoa jonkun toisen pilveen.
Tällaisia ratkaisuja on alueellamme jo olemassa. Yksi esimerkki on tiimimme kehittämä aXtura: yritysalusta, jossa on pikaviestin, puhelut, videoneuvottelut ja sisäiset palvelut. Sen taustalla ovat suomalainen Astrokvantit Oy ja kazakstanilainen Astrokvanta LLP, joka on Astana Hubin jäsen, ja julkaisimme version 1.0 vuonna 2026. Näin lähestyimme ongelmaa.
Alusta voidaan asentaa kokonaan asiakkaan omille palvelimille, asiakkaan omaan maahan ja asiakkaan omaan hallintaan. Suurille, kymmenien tuhansien työntekijöiden yrityksille asennus toteutetaan katastrofinkestävänä kokoonpanona: palvelimet sijaitsevat useissa toimipisteissä, ja jos osa niistä vikaantuu tulipalon, sähkökatkon tai drooni-iskun vuoksi, yrityksen sisäinen viestintä jatkuu. aXtura liitetään kumppaneihin, urakoitsijoihin ja viranomaisiin federaation kautta. Jokaisella osapuolella on oma asennuksensa, omat sääntönsä ja käyttöoikeutensa, eikä yhden solmun vika tai tietomurto vaikuta muihin. Alusta voidaan liittää myös naapurimaiden yhteensopiviin järjestelmiin.
Kyse ei kuitenkaan ole meidän tai kenenkään muun tuotteesta. Eurooppa on jo hyväksynyt itse periaatteen: organisaation työviestintä ei saa olla riippuvainen droonista jonkun toisen datakeskuksen yllä tai bugista jonkun toisen automaatiossa.
Mitä tehdä
Pilvestä ei tarvitse luopua. Tavoite on vaatimattomampi: järjestää asiat niin, ettei yhden sijainnin, yhden palveluntarjoajan tai yhden ylläpitäjätilin menetys pysäytä liiketoimintaa.
- Kartoita riippuvuutesi. Selvitä jokaisen tärkeän järjestelmän osalta, millä palveluntarjoajalla, millä alueella ja missä sijainnissa se toimii. Usein käy ilmi, että sähköposti, pikaviestin ja kirjanpitojärjestelmä ovat kaikki samassa datakeskuksessa.
- Säilytä kopiot muualla ja varmista, että niistä voi oikeasti palauttaa. Kopion on oltava eri sijainnissa, mieluiten eri palveluntarjoajalla, ja ainakin yksi versio on suojattava muutoksilta tai irrotettava verkosta kokonaan. Koreassa ne 858 teratavua jäivät varmuuskopioimatta juuri siksi, että dataa oli ”liikaa”.
- Hajauta kriittiset järjestelmät eri kaupunkeihin. Tarvitset vähintään kaksi sijaintia, replikoinnin ja harjoitellun vikasiirron. Jos et ole koskaan oikeasti siirtynyt varajärjestelmään, se todennäköisesti pettää todellisessa hätätilanteessa.
- Valitse viestintään federoitu arkkitehtuuri. Oma solmu jokaiselle organisaatiolle ja luotetut yhteydet kumppaneihin, kuten edellä kuvattiin.
- Poista yksittäinen hallintapiste. Jaa ylläpitäjäoikeudet, ota kirjautumiseen käyttöön laiteavaimet ja segmentoi verkko. Ota tekoäly mukaan valvontaan: käsin työskentelevä ihminen ei pysy koneen nopeudella etenevän hyökkäyksen perässä.
- Päätä etukäteen, miten toimit poikkeustilassa. Mitkä toiminnot on pidettävä käynnissä ilman päädatakeskusta ja minkä kanavan kautta tiimi tavoittaa toisensa, jos kaikki kaatuu. Tämä kanava ei saa olla riippuvainen samasta infrastruktuurista.
Mitä tämä tarkoittaa Kazakstanille ja Keski-Aasialle
Kazakstan vaatii jo nyt, että henkilötiedot säilytetään maan sisällä (henkilötietolaki nro 94-V (12 artikla)), ja valtion ja kriittisiin järjestelmiin sovelletaan informatisointilain erillisiä säännöksiä. Vuosina 2025–2026 hyväksyttiin digitaalikoodeksi ja tekoälylaki. Parhaillaan keskustellaan luonnoksesta, jonka mukaan valtion virastot voisivat siirtyä pilveen Cloud First -periaatteella, kunhan salausavaimet pysyvät Kazakstanissa.
Lokalisointi vastaa kysymykseen siitä, kenen lakeja tietoihin sovelletaan. Se, säilyvätkö tiedot katkoksen yli, on eri asia. Jos koko maan tiedot sijaitsevat fyysisesti muutamassa suuressa datakeskuksessa, riski vain keskittyy entisestään. Juuri näin kävi Koreassa: kaikki säilytettiin kotimaassa, mutta yhdessä rakennuksessa. Yandexin katkos näytti toisen puolen: kazakstanilaisten käyttäjien tiedot olivat Kazakstanissa, mutta itse palvelu oli riippuvainen toisen maan datakeskuksista.
Tästä seuraa muutama käytännön johtopäätös. Tietojen pitäminen maassa ei tarkoita niiden pitämistä yhdessä paikassa: Astanassa toimivan järjestelmän varasijainnin Almatyssa, ja päinvastoin, pitäisi olla itsestäänselvyys. Myös tiedonsiirtoreiteillä on merkitystä: suuri osa alueen liikenteestä kulkee harvojen runkoyhteyksien kautta, ja yhden kaapelin vaurio voi katkaista yhteyden ulkomaisiin palveluihin, vaikka datakeskukset itse olisivat ehjiä. Yandexin katkos toi esiin vielä yhden skenaarion: täällä käytetty palvelu voi kaatua toisessa maassa sattuneen häiriön vuoksi. Lopuksi häiriönsietokyky voidaan rakentaa hankintoihin. Valtiollisilla ja puolivaltiollisilla tilaajilla on oikeus vaatia teknisissä vaatimuksissaan testattua palautussuunnitelmaa, varmuuskopioiden erillistä säilytystä ja mahdollisuutta asentaa järjestelmä omille palvelimille.
Keski-Aasia rakentaa digitaalista infrastruktuuriaan myöhemmin kuin moni muu, ja sillä on hyvätkin puolensa. Infrastruktuuri voidaan suunnitella hajautetuksi alusta alkaen sen sijaan, että se rakennetaan uudelleen suuren katastrofin jälkeen, kuten Korea joutui tekemään.
Lähteet
- Drone Strikes Damage Amazon Data Centers in the UAE and Bahrain, Bloomberg Tax, maaliskuu 2026
- Amazon says unable to reactivate UAE, Bahrain data centers, syyskuu 2026
- South Korea data centre fire halts 647 government services, BEST Magazine, lokakuu 2025
- Microsoft Azure services see major disruption after Red Sea cables cut, TechRadar, syyskuu 2025
- Data center fire disrupts services at South Korean tech giants Kakao, Naver, Data Center Knowledge, lokakuu 2022
- Disrupting the first reported AI-orchestrated cyber espionage campaign, Anthropic, marraskuu 2025
- Microsoft says 8.5M Windows devices were affected by CrowdStrike outage, TechCrunch, heinäkuu 2024
- AWS DynamoDB outage postmortem, InfoQ, marraskuu 2025
- Data Localization in Kazakhstan: Issue Brief, AmCham Kazakhstan, toukokuu 2026
- Major outage at Yandex (venäjäksi), NGS, 12. lokakuuta 2026
- EU Backs Open Source Matrix For Secure Internal Communications, Open Source For You, helmikuu 2026
- Communication on European Tech Sovereignty, COM(2026) 503, European Commission, 3. kesäkuuta 2026
- European governments opt for open source alternatives to Big Tech encrypted communications, Computer Weekly
- Belgium rolls out Matrix-based messaging app for government, Resilience Media, maaliskuu 2026
- “We have faced a serious outage”: head of Yandex Uzbekistan on service disruptions (venäjäksi), Spot, 12. lokakuuta 2026
- Uzum Market outage coincided with a major Yandex Cloud incident (venäjäksi), Podrobno.uz, 8. lokakuuta 2026
- Uzum Market reports services restored (venäjäksi), Gazeta.uz, 10. lokakuuta 2026
- Yandex taxi and courier services stop working in Kazakhstan (venäjäksi), Tengrinews, 11. lokakuuta 2026
Julkaistu alun perin Astana Hubin blogissa 12.10.2026.